
 Benjamin Carter
IP 地址(Internet Protocol address,互联网协议地址) 是分配给联网设备的一串数字标识,用于在 IP 网络中唯一定位一台设备,从而让数据从源主机准确送达目标主机。简单理解:IP 地址 ≈ 设备在网络世界的”门牌号”。
按版本不同,IP 地址主要分为两类:
| 类型 | 位数 | 表示法 | 容量级 |
| IPv4 | 32 位 | 点分十进制,如192.168.1.1 | 约 43 亿 |
| IPv6 | 128 位 | 冒号十六进制,如2001:db8:85a3::8a2e:370:7334 | 约 3.4×10³⁸ |
经验提示:现在绝大多数家庭/办公网络同时存在 IPv4 与 IPv6 地址,路由器界面里看到的两个不同前缀的地址就是这个原因。
IP 地址在网络通信中有两个核心作用:
没有 IP 地址,设备就无法被寻址,也无法与其他设备通信这也是”能上网”和”上不了网”最大的差别。
一个 IPv4 地址长度为 32 位,通常把它分成 4 个 8 位段(称为 octet),每段转成 0~255 的十进制,再用英文句点分隔,这就是大家熟悉的「点分十进制」。例如:
二进制  :11000000.10101000.00000001.00000001
十进制  :192.168.1.1
这 32 位又可以再细分成两部分:
哪几位是网络号、哪几位是主机号,由 子网掩码(Subnet Mask) 决定。最常见的 255.255.255.0 表示前 24 位是网络号,后 8 位是主机号,写作 CIDR 。
举个例子:IP 192.168.1.10 / 子网掩码 255.255.255.0
| 项目 | 点分十进制 | 网络号 | 主机号 |
| 设备 IP | 192.168.1.10 | 192.168.1 | 10 |
| 子网掩码 | 255.255.255.0 | 255.255.255(前 24 位 = 网络) | 0(后 8 位 = 主机) |
将 IP 与子网掩码做 按位与(AND)运算,结果是 192.168.1.0——这就是该设备所在的”子网地址”。
实际工程中,IPv4 地址有两种寻址体系:
IP 地址的分类方式不止一种。最常见的三种划分维度是:
| 维度 | 公网 IP(Public IP) | 私有 IP(Private IP) |
| 含义 | 在公共互联网上全球唯一的地址 | 仅在局域网(LAN)内部有效的地址 |
| 是否可被互联网路由 | 是 | 否 |
| 分配方式 | 由 ISP 分配,或向地区注册机构申请 | 由本地 DHCP 服务器或管理员手动分配 |
| 常见用途 | 网站服务器、邮件服务器、API、远程访问 | 家庭/办公室局域网设备互联 |
| 唯一性 | 全网唯一 | 仅在各自局域网内唯一 |
| IPv4 保留段 | — | 10.0.0.0/8、172.16.0.0/12、192.168.0.0/16 |
| IPv6 保留段 | — | fc00::/7(ULA,唯一本地地址) |
家庭宽带中,运营商分配给光猫/路由器的是 公网 IP;路由器再下发给手机/电脑的则是 私有 IP。这也是为什么”换一台路由器”,从外网看到的 IP 可能不同,而从内网看设备 IP 几乎相同。
私有 IP 之所以不能直接访问互联网,是因为它们 不会在互联网上被路由。要让私有 IP 设备上网,必须使用 NAT(Network Address Translation,网络地址转换)——路由器把所有内网设备的”私有 IP + 端口”映射到同一个公网 IP 上。这一机制正是现代家庭和企业能几百台设备共用一个公网 IP 上网的关键。
| 维度 | IPv4 | IPv6 |
| 地址长度 | 32 位 | 128 位 |
| 数量级 | 约 43 亿 | 约 3.4×10³⁸(号称能为地球上每粒沙子分配地址) |
| 表示法 | 点分十进制192.168.1.1 | 冒号十六进制2001:db8::1 |
| 首部 | 20~60 字节(含校验和、分片字段) | 固定 40 字节(无校验和、不允许路由器分片) |
| 安全性 | IPSec 可选 | IPSec 原生集成(推荐) |
| 地址分配 | DHCP 手工/自动 | SLAAC 自动 + DHCPv6 可选 |
| 是否需要 NAT | 普遍使用以缓解地址短缺 | 设计目标无需 NAT(端到端可达) |
| 广播 | 支持广播地址 | 取消广播,使用组播替代 |
| DNS 记录 | A 记录 | AAAA 记录 |
因为 IPv4 地址资源已近枯竭,全球运营商正在通过 双栈(Dual Stack)、隧道(Tunneling,6to4/6rd/ISATAP)、翻译(NAT64/DNS64/464XLAT) 三种方式向 IPv6 过渡,预计两种协议将长期共存
| 维度 | 动态 IP | 静态 IP |
| 分配方式 | DHCP 服务器临时分配,会随租约到期或重连变化 | 手工配置或 DHCP 保留,固定不变 |
| 是否变化 | 会变化 | 不会变化 |
| 使用成本 | 通常包含在宽带服务中 | 公网静态 IP 通常额外计费 |
| 适用场景 | 普通家庭用户、移动设备 | 网站服务器、邮件服务器、远程办公、NAS、监控 |
| 远程访问友好度 | 较低(需配合 DDNS) | 高(地址固定即可寻址) |
Cliproxy提供优质的动态及静态IP,使用优惠券lZvJcWBLCm可以享受95折优惠,新用户专属!
IPv4 早期为了按网络规模分配,把地址空间按”首几位二进制”分为 A、B、C、D、E 五大类。这一类划分叫做 有类别寻址(Classful Addressing)——A 类给超大组织,B 类给中型组织,C 类给小型组织,D 类专门保留给组播,E 类为未来保留。即使今天互联网已经普遍使用 CIDR,理解这五类仍是网络基础,并且子网掩码、网关讲解都建立在它之上。
| 类别 | 二进制首位 | 首字节范围(十进制) | 默认子网掩码 | 网络号位数 | 主机号位数 | 可用网络数 | 每网主机数 | 用途 |
| A 类 | 0 | 1~126 | 255.0.0.0(/8) | 8 | 24 | 126(2⁷-2) | 16,777,214(2²⁴-2) | 超大型网络 |
| B 类 | 10 | 128~191 | 255.255.0.0(/16) | 16 | 16 | 16,384(2¹⁴) | 65,534(2¹⁶-2) | 中型网络 |
| C 类 | 110 | 192~223 | 255.255.255.0(/24) | 24 | 8 | 2,097,152(2²¹) | 254(2⁸-2) | 小型网络 |
| D 类 | 1110 | 224~239 | — | — | — | — | — | 组播(Multicast) |
| E 类 | 11110 | 240~255 | — | — | — | — | — | 实验/保留 |
备注:A 类网络数计算要去掉 0.0.0.0(本网络)和 127.0.0.0/8(回环),故为 2⁷-2 = 126。每网主机数要去掉全 0(网络地址)和全 1(广播地址),故为 2ⁿ-2。
A 类地址把 1 字节 留给网络号,3 字节 留给主机号,因此每个 A 类网络可以容纳约 1677 万 台主机(2²⁴-2)。地址范围 1.0.0.0 到 126.255.255.255。A 类私有段为 10.0.0.0/8。
B 类地址把 2 字节 留给网络号,2 字节 留给主机号,每个网络最多 6.5 万台主机,地址范围 128.0.0.0 到 191.255.255.255。B 类私有段为 172.16.0.0/12(即 172.16.0.0 到 172.31.255.255)。
C 类地址把 3 字节 留给网络号,1 字节 留给主机号,每个网络最多 254 台主机,地址范围 192.0.0.0 到 223.255.255.255。这是家庭/小企业最常见的类别,C 类私有段为 192.168.0.0/16,也是 192.168.0.1、192.168.1.1 这类家用路由器默认管理地址的来源。
D 类不分网络号和主机号,专用于 组播(Multicast):把一份数据同时发给一组订阅者。地址范围 224.0.0.0 到 239.255.255.255。典型应用包括 IPTV、视频会议、路由协议(OSPF、RIP)、游戏多播等。
E 类范围 240.0.0.0 到 255.255.255.254,目前保留给实验和未来使用,不投入商用分配。
下表列出了一些你经常看见却”不能直接拿来当主机 IP”使用的特殊地址(也称 保留地址 或 不可路由地址)。
| 地址/段 | 用途 | 说明 |
127.0.0.1(127.0.0.0/8) | 回环(Loopback) | 发送到本机的测试流量,永不出网卡。常用于ping 127.0.0.1 自检和本地服务测试。 |
169.254.0.0/16 | 链路本地(APIPA) | DHCP 失败时,Windows/macOS 自动分配,用于局域网自救;无法上网。 |
0.0.0.0 | 本机/未指派 | “本机”,常用于服务器绑定所有网卡或表示路由目的不明确。 |
255.255.255.255 | 有限广播 | 本网络内所有主机;路由器不会转发。 |
x.x.x.255 | 定向广播 | 同一子网内所有主机(IPv4 专属,IPv6 已废除)。 |
192.168.0.0/16 | C 类私有 | 家用/小型办公最常见。 |
172.16.0.0/12 | B 类私有 | 企业/中型网络。 |
10.0.0.0/8 | A 类私有 | 大型内网。 |
100.64.0.0/10 | CGNAT 共享 | ISP 给家庭宽带做 CGNAT 时使用的运营商级私有段。 |
198.18.0.0/15 | 基准测试 | 用于网络设备性能测试,普通流量不应出现。 |
224.0.0.0/4 | 组播 | D 类地址范围,组播通信使用。 |
::1 | IPv6 回环 | 等价于 IPv4 的127.0.0.1。 |
fe80::/10 | IPv6 链路本地 | 每个 IPv6 接口都会自动生成的本地链路地址。 |
单说”IP 地址”只是给设备一个编号,真正让数据从 A 发到 B 的,是 IP 地址 + 子网掩码 + 默认网关 + DNS 这四位一体。
假设你在电脑上访问 www.example.com,背后的完整流程是这样的:
223.5.5.5 或 8.8.8.8)发起域名解析请求,DNS 返回目标公网 IP,例如 93.184.216.34。192.168.1.10 / 子网掩码 255.255.255.0,与目标 IP 做按位与运算得到 192.168.1.0。两边的网络号不同,目标不在本地子网,需要走网关。93.184.216.34 的数据包发给默认网关(一般是路由器 LAN 口 IP,如 192.168.1.1)。192.168.1.10(私有)转换为运营商分配的 公网 IP(如 203.0.113.5),并维护一次会话映射表。93.184.216.34。192.168.1.10,最终送到本机。这套机制涉及几个核心模块:
「查 IP」这件事要分两件事:查公网 IP(互联网看到的你)和 查私有 IP(局域网里路由器给你的)。
最简办法是浏览器打开下面任一站点,页面会自动显示你当前的出口公网 IPv4/IPv6:
命令行也可:
# Linux / macOS
curl ifconfig.me
curl ipinfo.io/ip

# Windows PowerShell
(Invoke-WebRequest -UseBasicParsing -Uri "https://ifconfig.me/ip").Content
Win + R 输入 cmd,执行 ipconfig,找到”IPv4 地址”。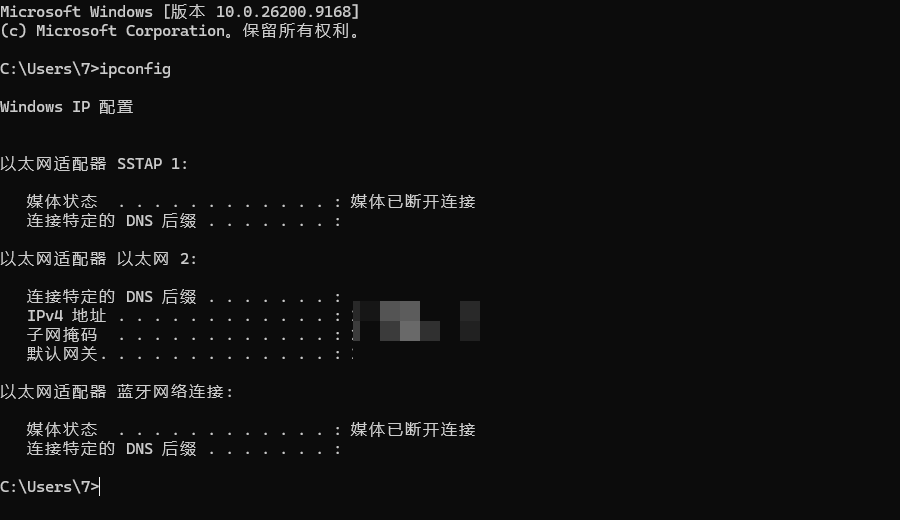
ip -4 addr show | grep inet          # IPv4
ip -6 addr show | grep inet6         # IPv6
ifconfig                             # 老式命令
提示:手机有时会显示私有 IP 之外的其他字段(如 IPv6 地址、路由器地址),其中”路由器”或”网关”就是路由器的 IP(一般是 192.168.0.1 或 192.168.1.1),浏览器打开它可进入路由器后台。
如果你的公网 IP 被对方知道(无论是无意暴露还是被恶意探测),可能产生以下几类风险:
技术事实:IP 本身不是”打开你电脑的钥匙”,但它是 攻击链上的关键一环。
下面这套”由易到难”的清单,可以逐步提高你的 IP 隐私性:
about:config,设置 media.peerconnection.enabled = false。admin/admin),开启 WPA3 或 WPA2 加密。定期到以下网站检测自己的 IP 是否真的隐藏成功:
IP 地址是 网络层 的逻辑地址,可以随网络变化(如切换 Wi-Fi、重启路由器会获得新 IP);MAC 地址是 数据链路层 的物理地址,烧录在网卡上,理论上全球唯一,不会变。日常通信中,两者协作:先用 IP 找到对方所在的网络,再用 MAC 在该网络内精确定位到那台设备(ARP / NDP 负责这层映射)。
IPv4 总共约 43 亿个地址,2019 年起 IANA 与各大区域注册机构(APNIC / RIPE / ARIN)的 IPv4 池已陆续耗尽。短期内靠 NAT 让多设备共享一个公网 IP 续命;长期靠 IPv6 把地址空间扩到约 3.4×10³⁸ 个,从根本上解决问题。
可以。NAT(网络地址转换) 帮助公网 IP 和私网 IP转换。最常见的家用场景:路由器把内网所有设备的私有 IP 转换为同一个公网 IP 上网,回程时路由器通过端口号映射回正确的内网设备。CGNAT(运营商级 NAT) 则把这一步下沉到 ISP 内部,多个家庭共享同一批公网 IP。
它们都是 C 类私有 IP 地址,专用于局域网,因此不会出现在公共互联网上。最常见的用途是 家用路由器的默认管理后台地址:在浏览器输入 http://192.168.1.1\ 或 http://192.168.0.1\,一般会弹出登录页(默认账号/密码通常贴在路由器底部)。
127.0.0.1 是 IPv4 的 回环地址(Loopback),操作系统把发往这一地址的包直接交给自己网卡而不发送到物理网络,是开发调试本地服务(如 http://127.0.0.1:8080\)和 ping 自检的”标准本机地址”。因为它永不离开本机,外部网络无法直接攻击 127.0.0.1——但要小心本机其他程序:如果某个恶意软件已在系统内运行,它就能通过 127.0.0.1 访问到本机监听的服务(如数据库),这叫”本地回环攻击”。
理解 IP 地址不只对网络工程师有用,对开发者、产品经理、安全运维,乃至普通用户的日常网络故障排查都有帮助。掌握 组成成分 → 类别 → 特殊地址 → 工作原理 → 查询方法 → 防护 这条主线,几乎能覆盖 90% 实际工作中遇到的 IP 相关问题。


